
เฟรมเวิร์ก
คู่มือเรื่องการทำ tunnel ไปยัง localhost การดีบัก webhook ในเครื่อง ทางเลือกแทน ngrok และ HTTPS tunnel ที่ปลอดภัยสำหรับทีมพัฒนายุคใหม่
วิธีใช้ PortPreview กับแอป Astro
ไซต์ Tunnel Astro และแอปไฮบริดพร้อม PortPreview ตำแหน่งข้อมูลเซิร์ฟเวอร์, AllowHosts และการแสดงตัวอย่าง HTTPS สำหรับเนื้อหาและเส้นทาง API
วิธีใช้ PortPreview กับแอป Nuxt.js
แชร์แอป Nuxt 3 ผ่าน HTTPS ด้วย PortPreview การกำหนดค่าโฮสต์เซิร์ฟเวอร์ Dev, เส้นทางเซิร์ฟเวอร์สำหรับ webhooks และ URL เรียกกลับ OAuth สำหรับการพัฒนาในเครื่อง
วิธีใช้ PortPreview กับแอป SvelteKit
เซิร์ฟเวอร์การพัฒนา Tunnel SvelteKit พร้อม PortPreview สำหรับการแสดงตัวอย่าง HTTPS การดำเนินการกับแบบฟอร์ม เว็บฮุค และการทดสอบอุปกรณ์เคลื่อนที่ ตัวเลือกเซิร์ฟเวอร์ Vite และเส้นทาง +เซิร์ฟเวอร์
วิธีใช้ PortPreview กับแอป Rust Axum
เปิดเผย Axum API ผ่าน PortPreview สำหรับ webhooks และ OAuth การรวม Listener ของ Tokio การแยกเนื้อหาดิบ และการกำหนดค่าที่เป็นมิตรกับอุโมงค์
วิธีใช้ PortPreview กับแอป Go Gin
Tunnel Go Gin API พร้อม PortPreview สำหรับ webhooks และ OAuth ฟังบน 0.0.0.0 การตรวจสอบเนื้อหาดิบ และการส่งต่อส่วนหัวสำหรับการพัฒนา HTTPS ในเครื่อง
วิธีใช้ PortPreview กับแอป ASP.NET Core
เรียกใช้ ASP.NET Core เบื้องหลัง PortPreview สำหรับ webhooks, Azure AD OAuth และการทดสอบ API การเชื่อมโยงชวา ส่วนหัวที่ส่งต่อ และรูปแบบเว็บฮุค API ขั้นต่ำ
วิธีใช้ PortPreview กับแอพ Ruby on Rails
Tunnel Rails พร้อม PortPreview สำหรับ Stripe webhooks, การเรียกกลับ OmniAuth และการแสดงตัวอย่างผู้มีส่วนได้ส่วนเสีย รูปแบบ config.hosts, force_ssl และ webhook CSRF
วิธีใช้ PortPreview กับแอพ Spring Boot
เปิดเผย Spring Boot บน localhost ผ่าน PortPreview สำหรับการสาธิต webhooks, OAuth และการสาธิต API ส่วนหัวที่ส่งต่อ, การเชื่อมโยง server.address และรูปแบบตัวควบคุม webhook
วิธีใช้ PortPreview กับแอป Flask
เซิร์ฟเวอร์การพัฒนา Tunnel Flask พร้อม PortPreview สำหรับ webhooks และการเรียกกลับ OAuth การเชื่อมโยงโฮสต์ การตรวจสอบเพย์โหลดดิบ และ ProxyFix สำหรับการรับรู้ HTTPS
วิธีใช้ PortPreview กับแอป NestJS
ใช้ PortPreview กับ NestJS สำหรับ HTTPS webhooks และ OAuth ในระหว่างการพัฒนา ฟังบน 0.0.0.0, Webhooks Raw-Body และการกำหนดค่า APP_URL
วิธีใช้ PortPreview กับแอป FastAPI
เรียกใช้ FastAPI เบื้องหลัง PortPreview สำหรับ async webhooks, การสาธิต OpenAPI และ OAuth การเชื่อมโยง Uvicorn เนื้อหาคำขอดิบ และ CORS สำหรับส่วนหน้าแบบทันเนล
วิธีใช้ PortPreview กับแอป Laravel
Tunnel Laravel พร้อม PortPreview สำหรับ Stripe webhooks, Socialite OAuth และการสาธิตไคลเอนต์ อธิบายการยกเว้น APP_URL, TrustProxies และ CSRF
วิธีใช้ PortPreview กับแอป Django
เปิดเผย Django runserver ผ่าน PortPreview สำหรับ webhooks และ OAuth ALLOWED_HOSTS, CSRF_TRUSTED_ORIGINS และมุมมองเว็บฮุคเนื้อหาดิบสำหรับ HTTPS ในเครื่อง
วิธีใช้ PortPreview กับแอป Vue.js
เชื่อมต่อแอป Vue 3 Vite ของคุณด้วย PortPreview สำหรับการแสดงตัวอย่าง HTTPS, การเปลี่ยนเส้นทาง OAuth และการทดสอบอุปกรณ์เคลื่อนที่ รวมการกำหนดค่าเซิร์ฟเวอร์ Vite และรูปแบบ env
วิธีใช้ PortPreview กับแอป React + Vite
แชร์เซิร์ฟเวอร์ React Vite dev ของคุณผ่าน HTTPS ด้วย PortPreview แก้ไข AllowHosts เปิดใช้งาน HMR ผ่านทันเนล และทดสอบ OAuth และเค้าโครงอุปกรณ์เคลื่อนที่ในเครื่อง
วิธีใช้ PortPreview กับแอป Symfony
เรียกใช้ Symfony เบื้องหลัง PortPreview สำหรับ HTTPS webhooks และ OAuth โฮสต์ที่เชื่อถือได้, ส่วนหัวของพร็อกซี, APP_URL และรูปแบบตัวควบคุมเว็บฮุคสำหรับการพัฒนา PHP ในเครื่อง
วิธีใช้ PortPreview กับแอป Express.js
อุโมงค์ Express API ของคุณด้วย PortPreview สำหรับ webhooks, OAuth และการสาธิตไคลเอนต์ เชื่อถือพร็อกซี, CORS และรูปแบบ Raw-Body สำหรับการพัฒนา HTTPS ในเครื่อง
วิธีใช้ PortPreview กับแอป Next.js
เปิดเผยเซิร์ฟเวอร์ Next.js dev ของคุณผ่าน HTTPS ด้วย PortPreview การเปลี่ยนเส้นทาง OAuth, Webhooks ของเราเตอร์ของแอป, การแสดงตัวอย่างบนอุปกรณ์เคลื่อนที่ และเคล็ดลับเกี่ยวกับ Env โดยไม่ต้องปรับใช้กับ Staging
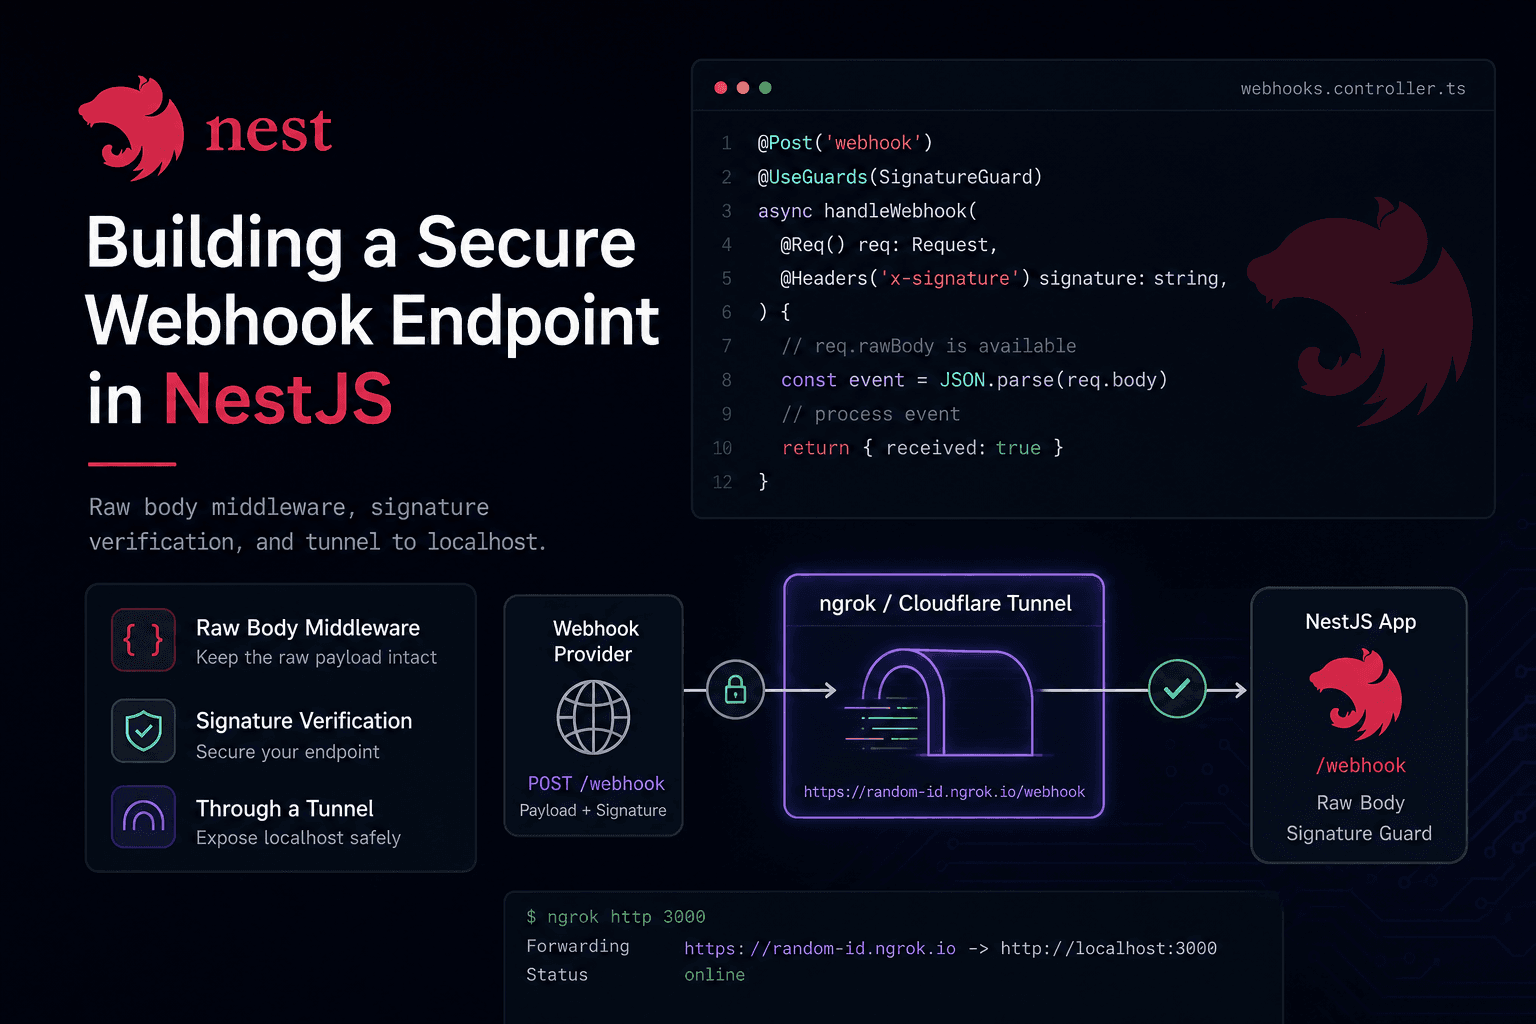
NestJS webhook: rawBody, signature guard และกับดัก ValidationPipe
ทดสอบ NestJS webhook ในเครื่อง: rawBody ตอน bootstrap, guard บน req.rawBody, หลีก ValidationPipe และ nest start ผ่าน PortPreview

Spring Boot webhook: raw body, ยกเว้น CSRF และ header ลายเซ็น
ทดสอบ Spring Boot webhook ในเครื่อง: @RestController, byte[] ดิบ, ปิด CSRF บน webhook, header ลายเซ็น, embedded Tomcat + tunnel
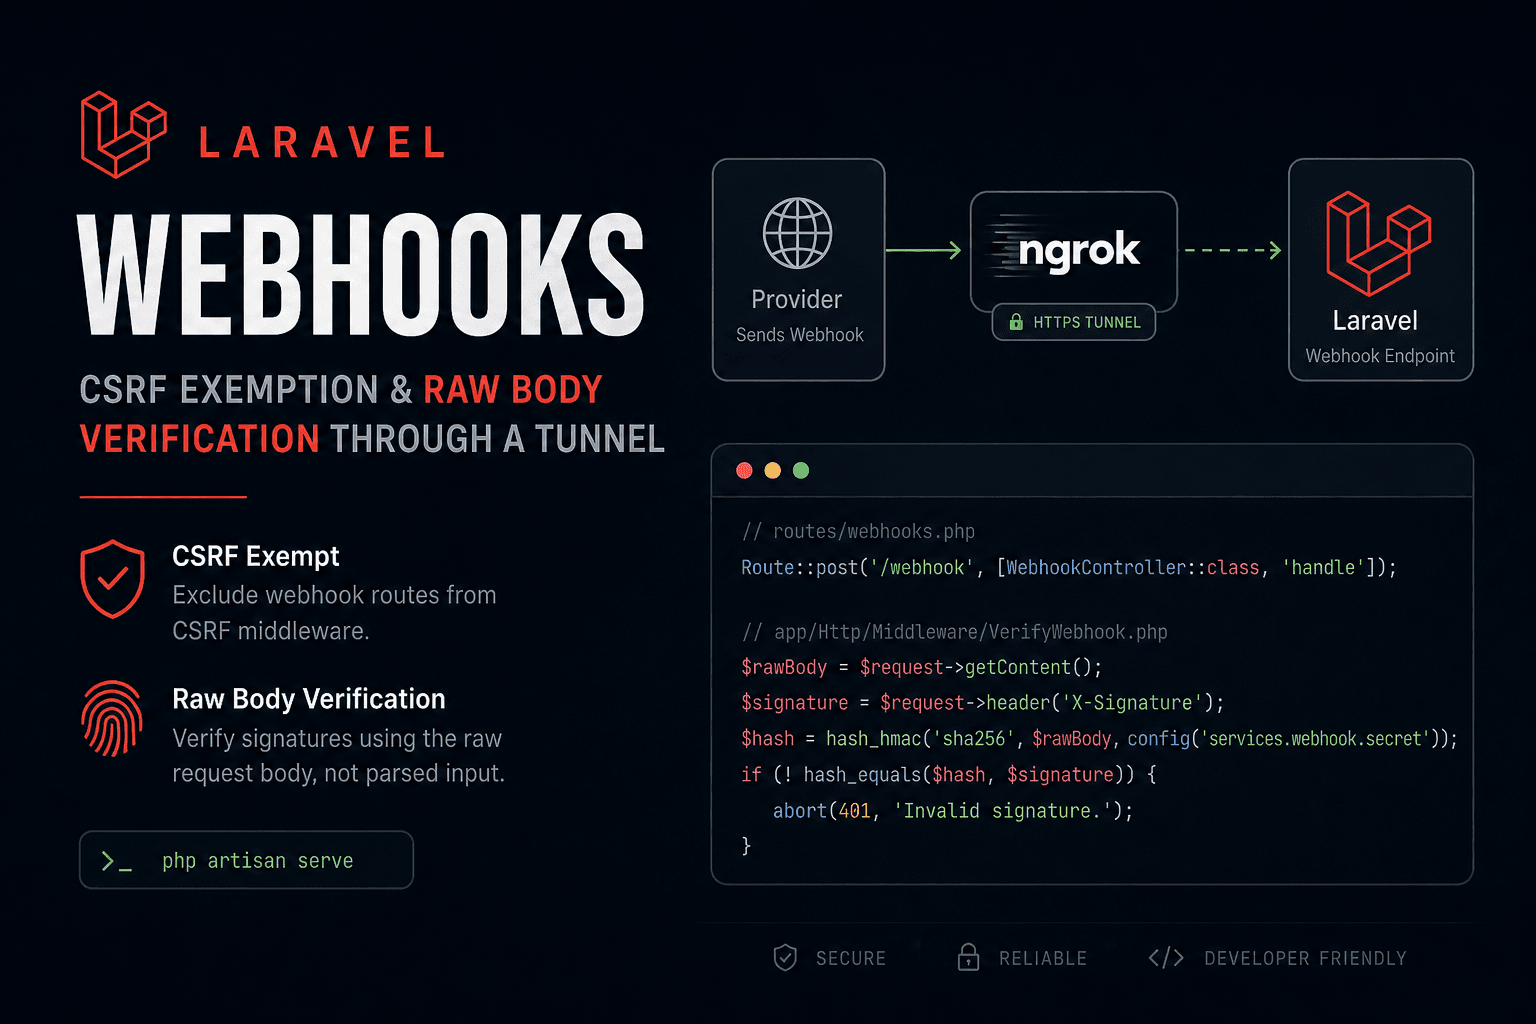
Laravel webhook: ยกเว้น CSRF, raw body และตรวจลายเซ็น
ทดสอบ Laravel webhook ในเครื่องโดยไม่มี 419: ยกเว้น VerifyCsrfToken, getContent() สำหรับลายเซ็นดิบ, php artisan serve และ tunnel PortPreview
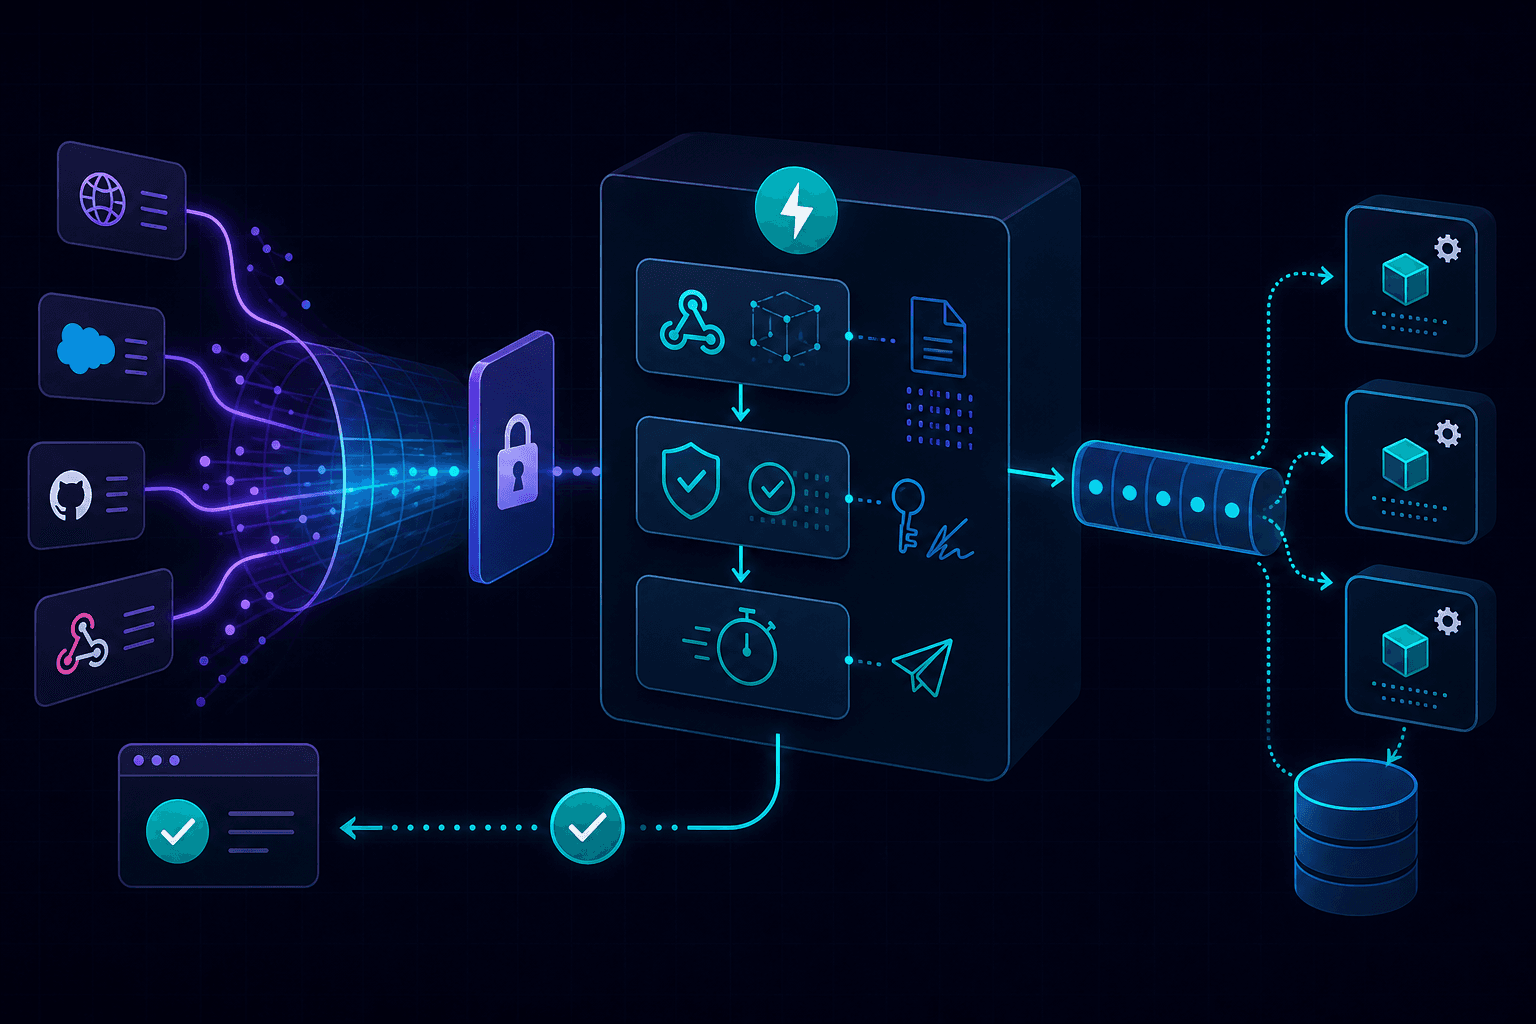
ทดสอบ FastAPI webhook ในเครื่อง: Request.body, ลายเซ็น, ความปลอดภัยแบบ async
ทดสอบ FastAPI webhook บน localhost ด้วยการตรวจลายเซ็นจาก Request.body, handler ที่เป็นมิตรกับ async และการจัดการ retry แบบ idempotent
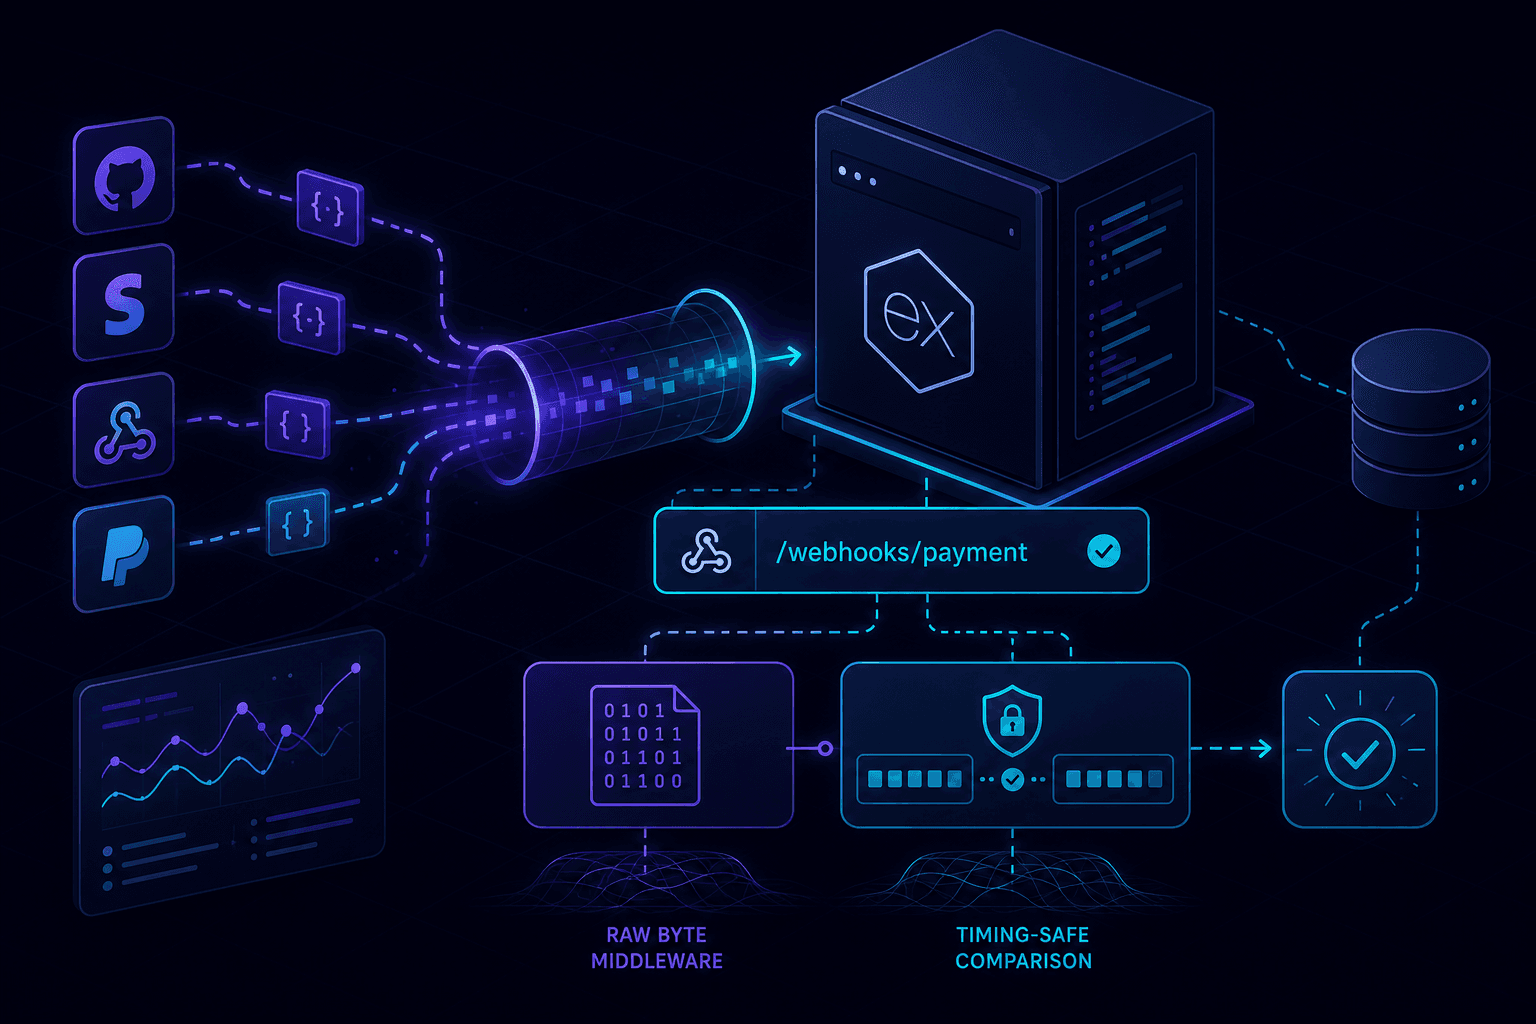
ทดสอบ Express webhook ในเครื่อง: raw body, ขอบเขต route, เปรียบเทียบปลอดภัย
ทดสอบ Express webhook ในเครื่องด้วย express.raw ที่จำกัดเฉพาะ route, ตรวจลายเซ็นจากไบต์ดิบแบบตรงเป๊ะ และเปรียบเทียบแบบ timing-safe
Django webhook: ผ่าน CSRF ไปถึง handler
ทดสอบ webhook ของ Django ในเครื่องโดย CSRF ไม่บล็อก POST วิธีแก้จริงสำหรับการเข้าถึง raw body, การตรวจสอบลายเซ็น และกับดักลำดับ parser ของ DRF
Next.js webhook บน localhost ทำให้ถูก
ทดสอบ Next.js webhook ในเครื่องด้วย tunnel ตัว body ดิบใน route handler กรณีขอบของ App Router และรูปแบบลายเซ็น Stripe ที่ใช้ได้จริง