
Frameworks
Guides zu localhost-Tunneling, lokalem Webhook-Debugging, ngrok-Alternativen und sicheren HTTPS-Tunneln für moderne Entwicklerteams.
So verwenden Sie PortPreview mit einer Astro-App
Tunneln Sie Astro-Sites und Hybrid-Apps mit PortPreview. Serverendpunkte, erlaubte Hosts und HTTPS-Vorschauen für Inhalte und API-Routen.
So verwenden Sie PortPreview mit einer Nuxt.js-App
Teilen Sie Nuxt 3-Apps über HTTPS mit PortPreview. Dev-Server-Hostkonfiguration, Serverrouten für Webhooks und OAuth-Callback-URLs für die lokale Entwicklung.
So verwenden Sie PortPreview mit einer SvelteKit-App
Tunneln Sie SvelteKit-Entwicklungsserver mit PortPreview für HTTPS-Vorschauen, Formularaktionen, Webhooks und mobile Tests. Vite-Serveroptionen und +Server-Routen.
So verwenden Sie PortPreview mit einer Rust Axum App
Stellen Sie Axum-APIs über PortPreview für Webhooks und OAuth bereit. Tokio-Hörerbindung, Rohkörperextraktion und tunnelfreundliche Konfiguration.
So verwenden Sie PortPreview mit einer Go Gin-App
Tunneln Sie Go Gin-APIs mit PortPreview für Webhooks und OAuth. Hören Sie auf 0.0.0.0, Rohkörperüberprüfung und Header-Weiterleitung für die lokale HTTPS-Entwicklung.
So verwenden Sie PortPreview mit einer ASP.NET Core-App
Führen Sie ASP.NET Core hinter PortPreview für Webhooks, Azure AD OAuth und API-Tests aus. Kestrel-Bindung, weitergeleitete Header und minimale API-Webhook-Muster.
So verwenden Sie PortPreview mit einer Ruby on Rails-App
Tunnel Rails mit PortPreview für Stripe-Webhooks, OmniAuth-Rückrufe und Stakeholder-Vorschauen. config.hosts-, force_ssl- und Webhook-CSRF-Muster.
So verwenden Sie PortPreview mit einer Spring Boot-App
Stellen Sie Spring Boot auf localhost über PortPreview für Webhooks, OAuth und API-Demos bereit. Weitergeleitete Header, server.address-Bindung und Webhook-Controller-Muster.
So verwenden Sie PortPreview mit einer Flask-App
Tunneln Sie Flask-Entwicklungsserver mit PortPreview für Webhooks und OAuth-Rückrufe. Hostbindung, Überprüfung der Rohnutzlast und ProxyFix für HTTPS-Erkennung.
So verwenden Sie PortPreview mit einer NestJS-App
Verwenden Sie PortPreview mit NestJS für HTTPS-Webhooks und OAuth während der Entwicklung. Hören Sie auf 0.0.0.0, Raw-Body-Webhooks und APP_URL-Konfiguration.
So verwenden Sie PortPreview mit einer FastAPI-App
Führen Sie FastAPI hinter PortPreview für asynchrone Webhooks, OpenAPI-Demos und OAuth aus. Uvicorn-Bindung, rohe Anforderungskörper und CORS für getunnelte Frontends.
So verwenden Sie PortPreview mit einer Laravel-App
Tunneln Sie Laravel mit PortPreview für Stripe-Webhooks, Socialite OAuth und Client-Demos. Erläuterung der APP_URL-, TrustProxies- und CSRF-Ausschlüsse.
So verwenden Sie PortPreview mit einer Django-App
Machen Sie den Django-Runserver über PortPreview für Webhooks und OAuth verfügbar. ALLOWED_HOSTS, CSRF_TRUSTED_ORIGINS und Raw-Body-Webhook-Ansichten für lokales HTTPS.
So verwenden Sie PortPreview mit einer Vue.js-App
Tunneln Sie Ihre Vue 3 Vite-App mit PortPreview für HTTPS-Vorschauen, OAuth-Weiterleitungen und mobile Tests. Vite-Serverkonfiguration und Umgebungsmuster enthalten.
So verwenden Sie PortPreview mit einer React + Vite-App
Teilen Sie Ihren React Vite-Entwicklungsserver über HTTPS mit PortPreview. Korrigieren Sie erlaubte Hosts, aktivieren Sie HMR über den Tunnel und testen Sie OAuth und mobile Layouts lokal.
So verwenden Sie PortPreview mit einer Symfony-App
Führen Sie Symfony hinter PortPreview für HTTPS-Webhooks und OAuth aus. Vertrauenswürdige Hosts, Proxy-Header, APP_URL und Webhook-Controller-Muster für die lokale PHP-Entwicklung.
So verwenden Sie PortPreview mit einer Express.js-App
Tunneln Sie Ihre Express-API mit PortPreview für Webhooks, OAuth und Client-Demos. Vertrauen Sie Proxy-, CORS- und Raw-Body-Mustern für die lokale HTTPS-Entwicklung.
So verwenden Sie PortPreview mit einer Next.js-App
Machen Sie Ihren Next.js-Entwicklungsserver über HTTPS mit PortPreview verfügbar. OAuth-Weiterleitungen, App Router-Webhooks, mobile Vorschauen und Umgebungstipps – ohne Bereitstellung im Staging.
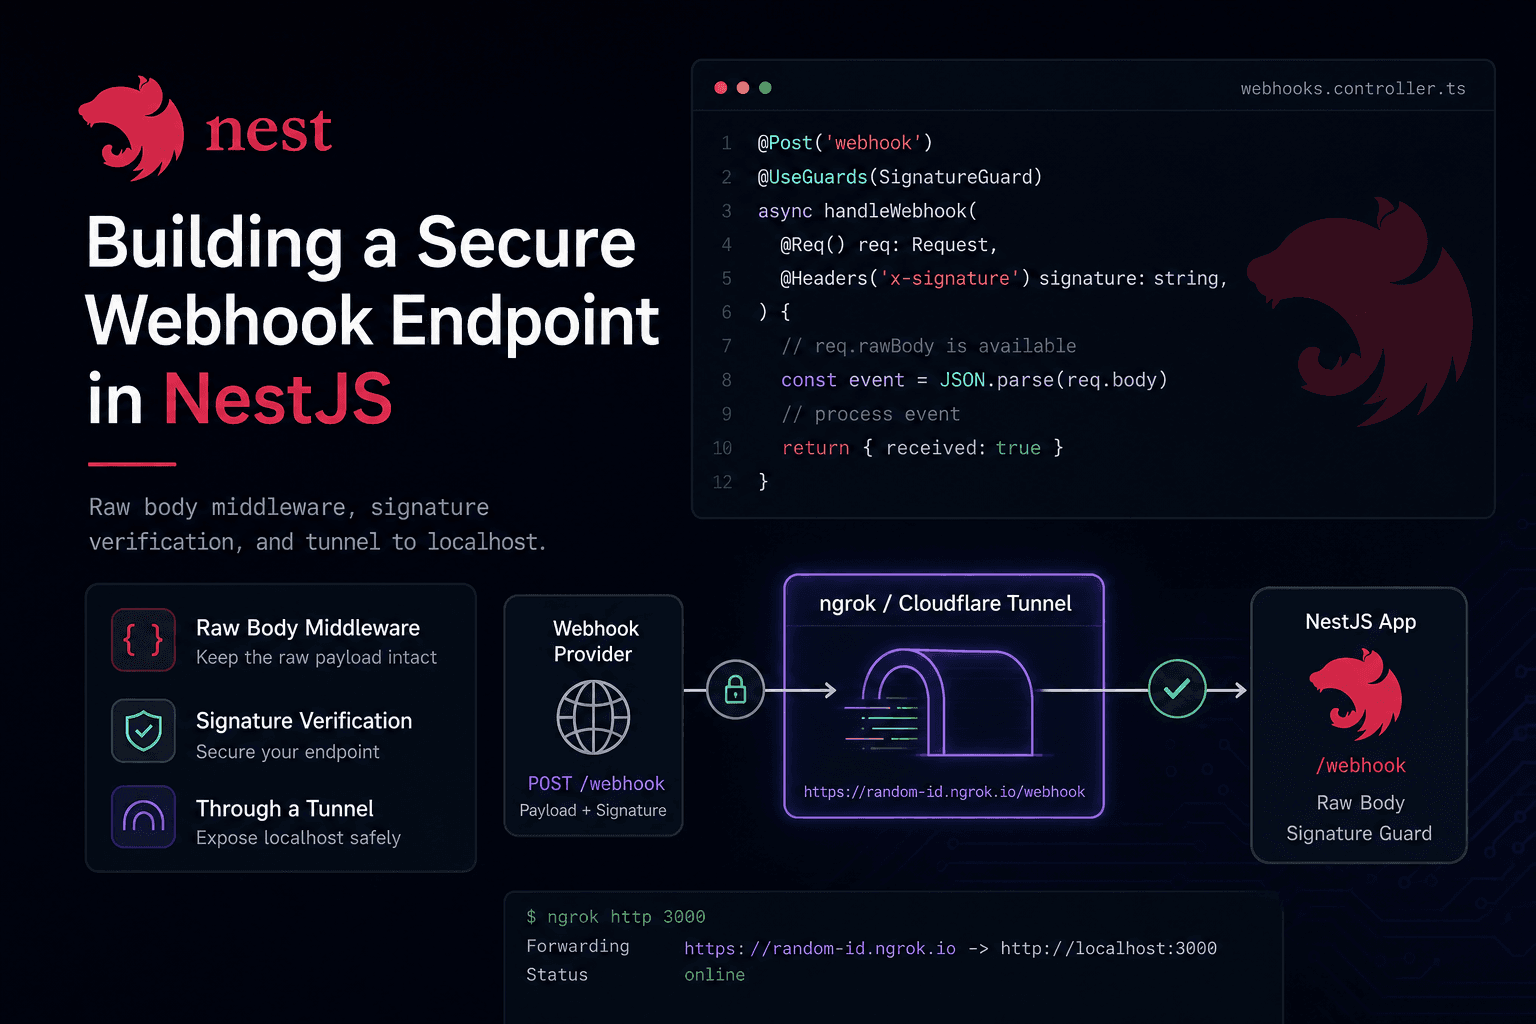
NestJS-Webhooks: rawBody, Signatur-Guards, ValidationPipe-Fallen
Teste NestJS-Webhooks lokal: rawBody beim Bootstrap, Signatur-Guards auf req.rawBody, ValidationPipe-Falle umgehen, nest start via PortPreview.

Spring Boot-Webhooks: Raw Body, CSRF-Ausnahme, Signatur-Header
Teste Spring Boot-Webhooks lokal: @RestController, Raw-byte[], CSRF aus für Webhook-Pfade, Signatur-Header, embedded Tomcat + Tunnel.
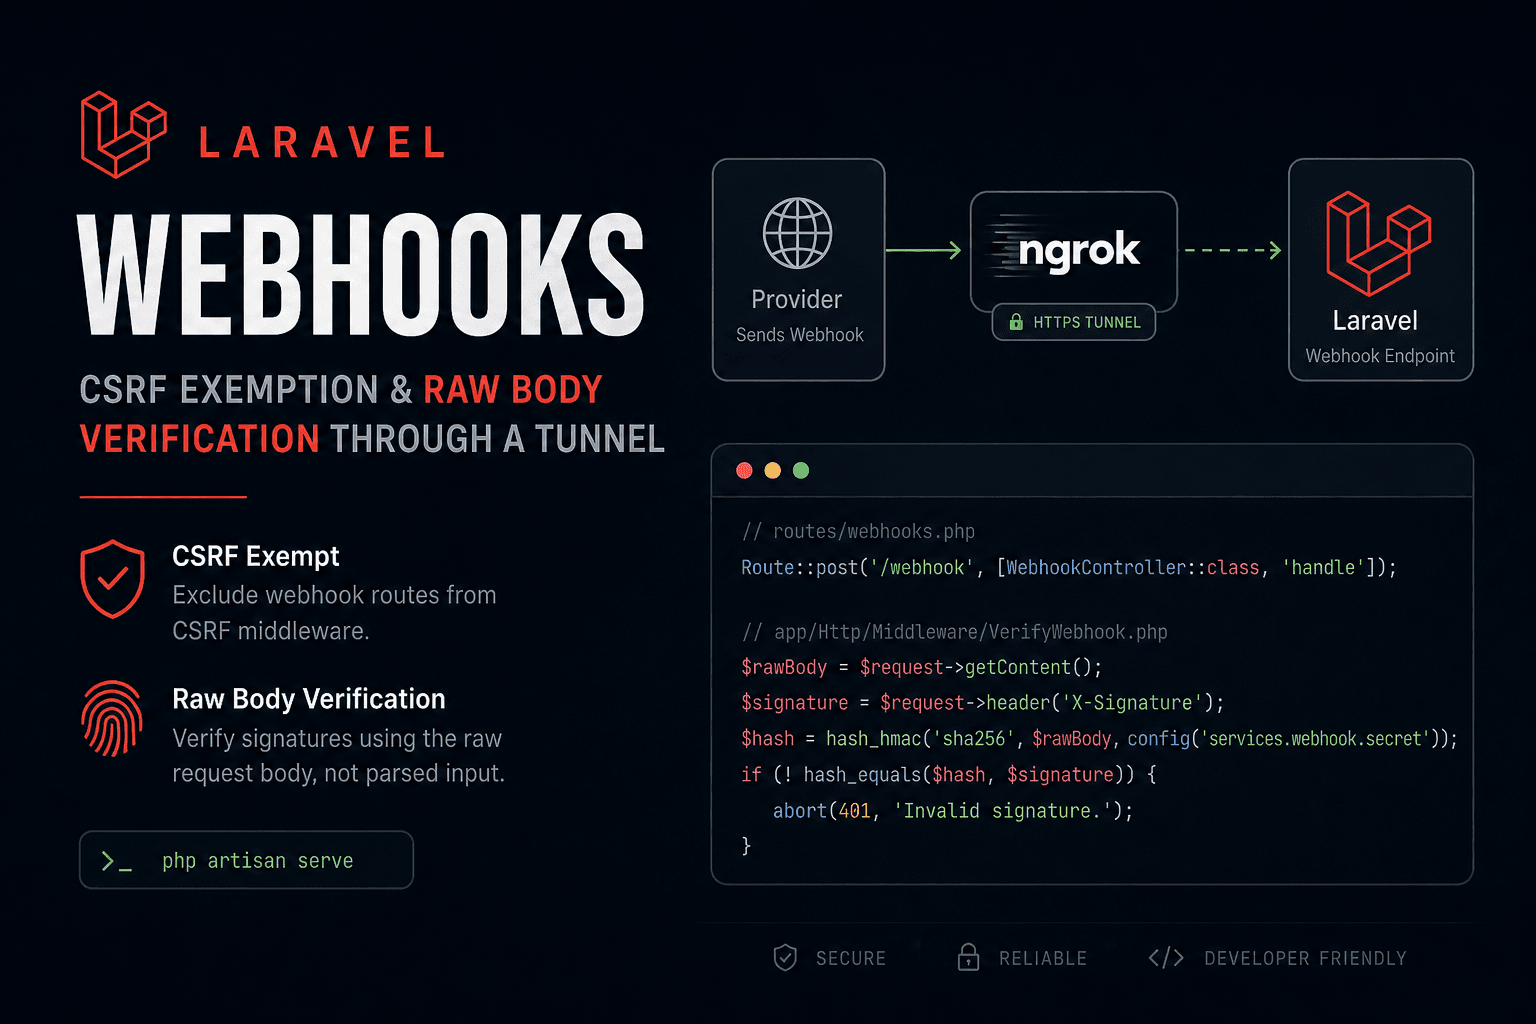
Laravel-Webhooks: CSRF-Ausnahme, Raw Body, Signaturprüfung
Teste Laravel-Webhooks lokal ohne 419: VerifyCsrfToken-Ausnahmen, getContent() für Raw-Signaturen, php artisan serve und PortPreview-Tunnel.
FastAPI-Webhooks lokal testen: Request.body, Signaturen, Async-Sicherheit
Teste FastAPI-Webhooks auf localhost: Signaturprüfung über Request.body, async-freundliche Handler und idempotente Retry-Behandlung.
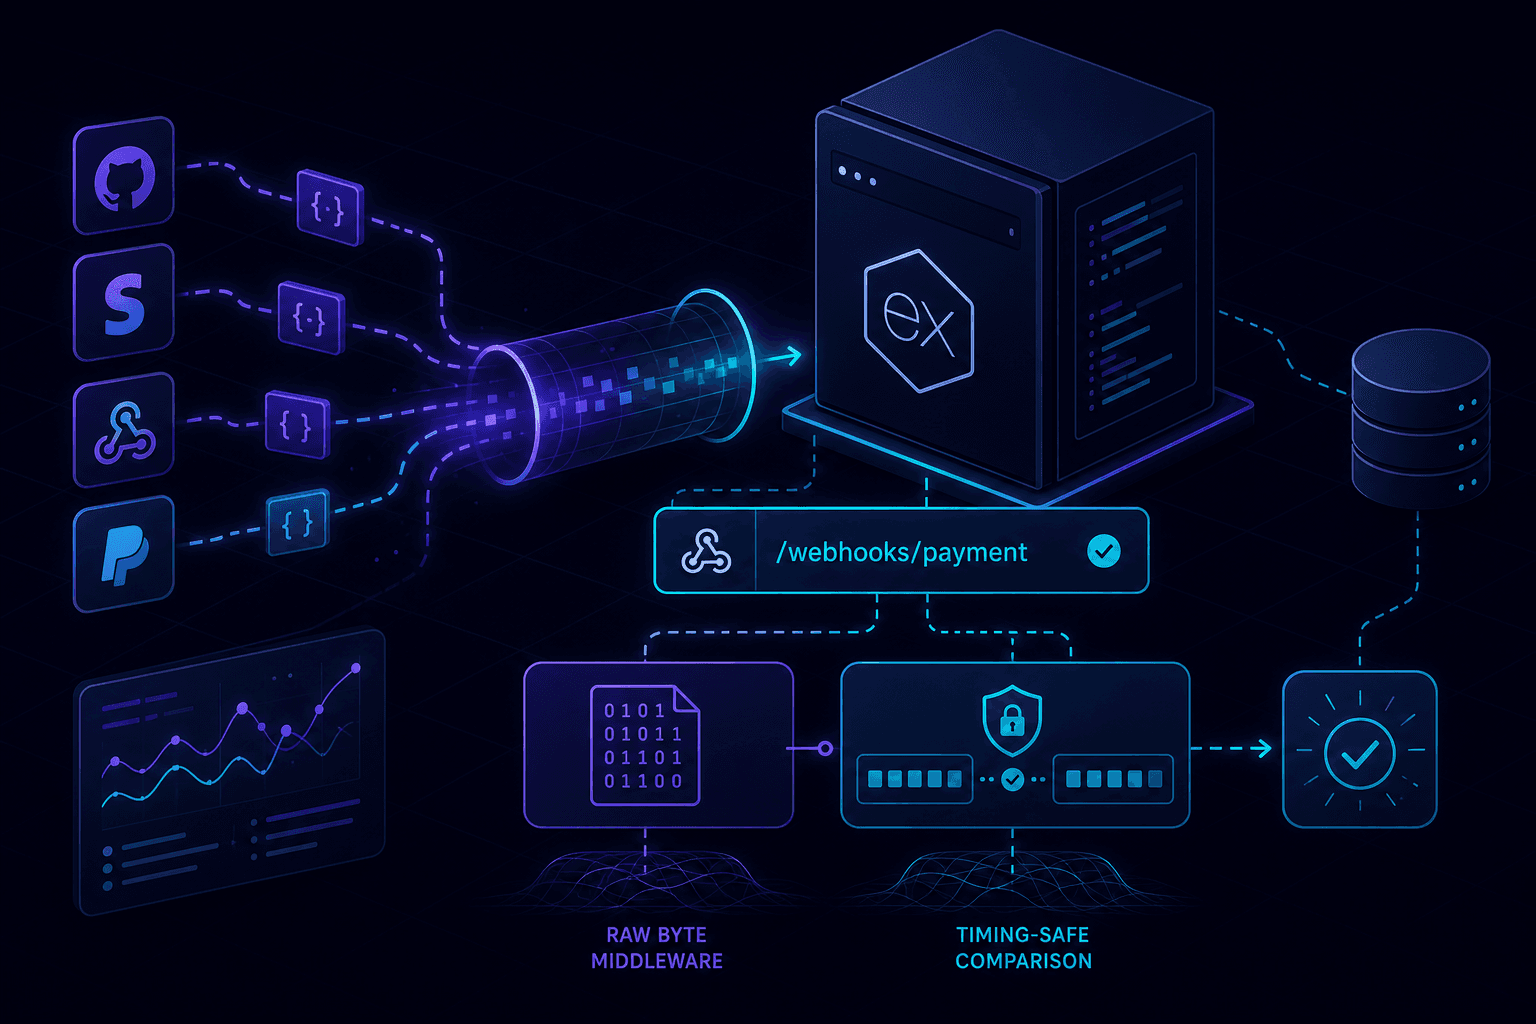
Express-Webhooks lokal testen: Raw Body, Route-Scoping, sicherer Vergleich
Testen Sie Express-Webhooks lokal: express.raw nur auf der Webhook-Route, Signaturprüfung auf exakten Rohbytes und zeitkonstanter Vergleich.
Django-Webhooks: an CSRF vorbei in den Handler
Teste Django-Webhooks lokal, ohne dass CSRF die POSTs blockt. Echte Fixes für Raw-Body-Zugriff, Signaturprüfung und die Parser-Reihenfolge-Falle bei DRF.
Next.js-Webhooks auf localhost, richtig gemacht
Teste Next.js-Webhooks lokal mit einem Tunnel. Raw Body in Route Handlern, App-Router-Edge-Cases und das Stripe-Signatur-Pattern, das wirklich funktioniert.